← BibliothèqueToutes les vidéos
Tech.Rocks Summit 2020
What changed? Lessons from a turbulent year
- John Graham-Cumming (CTO, Cloudflare)
Tech.Rocks Summit 2020 · 11 décembre 2020 · 26 min · en français
Résumé
2020 a été une année de nombreux changements : l'usage d'Internet s'est intensifié dans le monde entier et le télétravail est devenu la norme, mettant à rude épreuve les capacités des organisations. Le CTO de Cloudflare revient sur l'impact de la crise sur Internet et sur les organisations, et partage son expérience pour se préparer à ses implications à long terme : sécurité, performance et disponibilité de l'infrastructure réseau et des services en ligne.
Summary
2020 was a year of many changes: Internet use grew worldwide and remote work became the new normal, putting organisations' capabilities under strain. Cloudflare's CTO discusses the impact on the Internet and on organisations, and shares his experience of preparing for the crisis's long-term implications: security, performance and availability of network infrastructure and online services.
Thèmes : Cloud, infra & ops
Transcript complet
Transcription automatique, à relire : les noms propres peuvent être mal orthographiés.
Et bien maintenant, ce n'est pas un mais deux speakers que j'ai la chance de vous présenter. Il s'agit du directeur général Boris Le Coeur et du CTO Jason Graham Cumming de la société Cloudflare qui vont nous parler de sécurité sur Internet. Alors, Cloudflare, c'est vraiment un partenaire de cœur pour le Tech.Rocks Summit et je vous invite à aller leur poser quelques questions sur leur stand technique. Ils se feront un plaisir de vous répondre. Alors, évidemment, vous le savez, je viens de le dire, Cloudflare, c'est vraiment la société de la sécurité, de la fiabilité de la performance sur Internet. Et d'ailleurs, ils vont nous expliquer s'il y a quelques événements qui se sont produits en 2020. Est-ce qu'Internet a subi quelques attaques? Alors messieurs, à vous de nous expliquer tout ça. Bonjour à tous, merci beaucoup Elsa. Bonjour à tous les participants du Tech.Rocks Summit. Je suis ravi d'être parmi vous. Mon nom est Boris Lecoeur et je suis directeur France de Cloudflare sur notre bureau qui a ouvert début novembre pour accompagner les milliers de clients qu'on a en France, dont beaucoup sont d'ailleurs présents à Tech.Rocks.
Et j'ai la joie et la chance d'être accompagné de John, notre CTO. Bonjour, John, qui va nous partager son retour d'expérience sur cette période troublée. Cette session est préenregistrée, mais on sera ravis d'être en live à la fin de la session pour répondre à toutes vos questions. Donc, n'hésitez pas à les poser durant cette session. Peut-être avant de démarrer, John, je vais te laisser te présenter un petit peu plus par rapport à ton parcours et puis à ton poste au sein de Cloudflare. Oui, tout à fait. Bonjour. Comme Boris l'a dit, je m'appelle John Graham Cumming. Je suis le CTO de Cloudflare, basé à Lisbonne, parce que Cloudflare est un bureau d'ingénieurs à Lisbonne. Je suis ici, on est au...
À l'origine, je suis anglais et maintenant je suis français aussi. Et je suis ravi de parler en français à propos de Cloudflare parce que ça fait neuf ans que je travaille chez Cloudflare sur les problèmes de sécurité informatique sur Internet et performance d'Internet aussi. Donc aujourd'hui, on peut parler d'une année assez particulière. Cette année, on a vu beaucoup de changements dans nos vies, bien sûr, et aussi sur Internet. Merci beaucoup, John, pour cette introduction. Donc, effectivement, on a vu depuis le début de l'année 2020 et l'arrivée de la pandémie qui nous a frappés. On a vu beaucoup de changements et beaucoup de challenges qu'ont dû affronter les organisations. Avec pas mal de transformations. Moi, je serais curieux de connaître, John, quels ont été les principaux défis. Auquel Cloudflare a été confronté pendant la pandémie.
Et également, comme tu rencontres beaucoup de clients également, peut-être également nous partager quels ont été les défis aussi que tu as pu voir parmi toutes les organisations que tu as rencontrées. Oui, bien sûr. C'est incroyable de l'en penser, mais ça fait moins d'un an qu'on travaille comme ça, c'est-à-dire à la maison, pour tous qui peuvent travailler à la maison. Et en mars, on a... noté une augmentation d'utilisation d'Internet dans les zones plus affectées par le virus. Par exemple, à chaque fois qu'il y avait un confinement quelque part, on utilisait l'Internet beaucoup plus pour le travail, parce qu'on était à la maison, pour nos vies, parce qu'on voulait avoir l'information sur la situation, et bien sûr pour l'éducation des enfants, parce qu'on était à la maison. Donc, on a vu au début mars, jusqu'au milieu mars, que ça a commencé à augmenter, par exemple, en Italie, après en France, en Angleterre et partout dans le monde.
Et nous, à Cloudflare, on a vu en 12 semaines, donc 3 mois, 12 semaines, 12 mois d'augmentation d'utilisation d'Internet. Donc, ça a vraiment augmenté très, très vite. Ça a créé des problèmes, mais en fait, l'Internet est assez flexible, donc on peut avoir des grands changements d'utilisation. Par exemple, normalement, chaque jour, vers 7h du soir, 7h, 8h du soir, on va avoir un pic d'utilisation parce que les gens rentrent à la maison, avant, rentrent à la maison, et ils utilisaient l'Internet à la maison pour regarder des films, pour faire tout ce qu'ils ne pouvaient pas faire au bureau. Donc, on a vu toujours cette sorte de marée d'intelligence. tous les jours. Mais là, on a vu une faute d'augmentation. Et en fait, on a des charts ici qui montrent comment ça a vraiment commencé. Donc là, on a dit que le 1, c'est début de l'année, c'est Internet normal. Et enfin, ça a continué. On voit que c'est assez plat dans les pays européens jusqu'en mars.
Et là, on voit cette énorme augmentation parce qu'on utilisait Internet pour tout. Et bien sûr, on utilise beaucoup de vidéos, comme j'utilise aujourd'hui à la maison, mais pour absolument tout, trouver de l'information sur l'éducation des enfants, chercher des recettes pour comment cuisiner, voir les horaires des magasins, tout, tout sur Internet. Et on voit que ça a continué, en fait, jusqu'à l'été. Ça a vraiment continué. Et maintenant, on a atteint un nouveau niveau d'utilisation d'Internet. Et on pense que ça va continuer d'être assez haut parce qu'on a maintenant, ça fait des mois, huit mois, qu'on a l'habitude d'utiliser Internet pour un peu tout. Et la semaine dernière, on a eu le fameux Black Friday et Cyber Monday. Et là aussi, on a vu combien les gens ont acheté online et pas dans les magasins. Donc, l'Internet est utilisé beaucoup plus qu'avant. Mais en même temps, on a beaucoup d'attaques. Parce que bien sûr, là où il y a des gens et de l'argent, il y a des criminels aussi.
Donc, ce n'est pas étonnant qu'en même temps que l'utilisation a augmenté, les attaques ont augmenté aussi. L'IDAS qui vise jusqu'à bloquer un site web complètement, bloquer un service complètement, mais aussi les hackers qui tentent d'acheter des choses, d'entrer dans les sites, d'entrer dans des entreprises. Surtout en mars-avril, quand tout le monde est un peu basculé par la situation, c'était un moment où les criminels exploitaient les gens parce que c'était possible, on est stressé, on est dans une situation difficile. Donc ça commence en mars-avril et ça continue jusqu'à aujourd'hui, qu'il y a beaucoup plus d'attaques qu'avant. Et en fait, ça ne cesse pas d'augmenter. Même pendant l'été aussi, ça continue à augmenter. Donc, on a vu vraiment un changement d'utilisation, mais aussi une augmentation d'attaque. Merci beaucoup, John, pour ça. Et on a pu aussi capturer quelques données sur ces augmentations-là pour donner un ordre d'idée.
Alors là, on voit les trafics bots par rapport aux humains aussi, qui sont des données extrêmement intéressantes. Est-ce que tu peux nous en dire plus autour de ça? Oui, on pense que nous, on utilise l'Internet, nous, les humains. Mais en fait, l'Internet est utilisé, peut-être 60% de l'Internet est utilisé par les humains et 40% par les bots, les choses qui sont automatiques. Donc, une grosse partie de l'Internet est automatique. Et en fait, souvent, c'est des mauvais acteurs. Donc, c'est les hackers. qui tentent d'essayer plusieurs mots de passe pour entrer dans un site, pour peut-être prendre de l'argent, peut-être acheter des choses. Et donc, cette lutte contre les bots est très importante aussi. On voit qu'en fait, ça augmente un peu et ça baisse un peu pendant la nuit, mais en fait, pratiquement tous les jours, 40% d'Internet n'est pas à nous, n'est utilisé par les bords.
Donc, on voit que quand on protège quelque chose sur Internet, bien sûr, on protège contre les hackers qui sont là en train d'essayer d'entrer dans le site, d'essayer de bloquer un site, mais aussi... En gros des machines parce que c'est possible de très vite d'essayer d'entrer dans un site web utilisant des bots et les hackers en fait ils essaient de faire tout d'une façon automatique parce que dès qu'il y a un nouveau fail qui est trouvé dans un logiciel ils vont l'essayer automatiquement sur des centaines, des milliers de sites automatiquement. On voit ça dans les bots. Donc, c'est vraiment une lutte, les machines contre les machines, parce qu'on a les machines utilisées par les hackers et en même temps, on a les machines comme les WAF, comme les anti-DDoS de Cloudflare qui protègent les sites. Donc, on a vraiment cette lutte qui continue sans cesse. Et environ 40%. Bien sûr. Il y a des bots qui sont très bien. Il y a des bots utilisés par Google, par Bing.
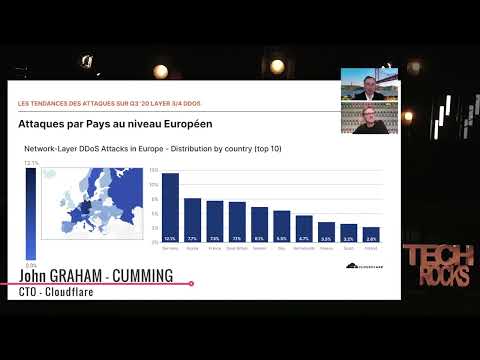
créer le search engine, mais il y a aussi beaucoup de bots qui sont mauvais. Donc, la lutte contre les hackers, c'est aussi une lutte contre les machines. Tu nous partageais effectivement que le nombre d'attaques avait augmenté parce que bien sûr, plus il y avait de monde, plus il y avait de criminels, mais aussi plus la surface d'attaque était grande. Peut-être, là, on a eu les tendances maintenant sur Q3 qui est terminé. Peut-être peux-tu nous faire un update des dernières grandes tendances au niveau des attaques? qu'on voit à l'échelle mondiale et puis aussi à l'échelle européenne, je pense que c'est aussi… Oui, bien sûr. On a vraiment deux styles d'attaque. Bien sûr, il y a le DDoS qui vise jusqu'à bloquer, faire que c'est un site, une application ne marche pas du tout. Et c'est de cette façon la plus simple. Donc, c'est utilisé énormément pour bloquer quelque chose. Ça peut être économique, politique, on peut bloquer quelque chose qu'on n'aime pas, on est contre un candidat au présidentiel, on essaie de bloquer le site.
Donc, il y a beaucoup de raisons d'utiliser les DDoS. Et ils sont assez faciles à faire et assez peu chers à faire. Donc, il faut avoir une protection contre les DDoS parce que... En fait, n'importe qui peut être victime de ce style d'attaque. Même on voit des petites entreprises qui sont attaquées parce qu'il y a un rival qui veut avoir les ventes, par exemple. Par exemple, pendant les périodes comme maintenant, avant Noël, avant la fin de l'année, où il y a beaucoup de ventes en ligne, on voit en fait des entreprises qui attaquent le concurrent pour que leur site ne marche pas et ils gagnent plus. Donc, les DDoS, c'est un peu partout dans le monde qu'on voit ici. Nous, on a des serveurs dans 200 villes dans le monde, dans 100 pays. Donc, on voit vraiment bien. Là où ils sont utilisés, bien sûr aux États-Unis, c'est un énorme marché, mais un peu partout en Europe. Bien sûr, un peu partout, dans tous les pays, les attaques sont utilisées.
Et au niveau européen, l'Allemagne, bien sûr, est une grande puissance économique et on a énormément d'attaques. La France aussi, la Grande-Bretagne. Donc, en gros, tous les pays de l'Europe, les DDoS sont là parce que c'est assez facile à faire. Donc, on va voir les sites qui ne sont pas protégés, les apps qui ne sont pas protégées ont souvent un problème. Et c'est marrant parce qu'on pense toujours qu'on ne va pas être victime de ce style d'attaque, mais c'est le style d'attaque qui est le plus simple à faire et ça marche assez bien. Cette année, on a eu beaucoup d'attaques qui sont en fait l'extorsion, les rançons. On envoie un message, un email en disant, votre site va être bloqué demain si vous ne payez pas cette somme d'argent, souvent Bitcoin. Et ils vont faire souvent une démonstration, c'est-à-dire que pendant 15 minutes, le site ne marche pas parce qu'ils lancent un DDoS et ils envoient un message en disant« vous payez ça et ça ne arriverait plus».
Et ça, c'était un peu la tendance cette année. Et pour moi, c'est lié au fait qu'on a vraiment utilisé l'Internet énormément pour nos vies cette année, plus que jamais. Et donc, les criminels ont dit, voilà, on peut attaquer, on peut vraiment basculer les choses. D'accord. Merci. On a vu aussi que le nombre d'attaques, la distribution des attaques par mois, l'augmentation a été vraiment très importante parce qu'on voit, sur les données qu'on voit ici, c'est assez parlant de voir l'évolution depuis le début de l'année du nombre d'attaques. Oui, en fait, ça a augmenté un peu avec la pandémie parce qu'on voit en janvier, février, c'était… Là, c'est 100% de l'année jusqu'en septembre. Donc, on voit que chaque mois, on a eu plus d'attaques que le mois avant.
Donc, dès qu'on a commencé à utiliser l'Internet plus, on a eu plus d'attaques. Donc, ça continue à augmenter et en fait, ça continue jusqu'à aujourd'hui. C'est que les attaquants ont dit qu'on peut faire de l'argent, on peut créer des problèmes parce qu'il y a certains qui sont juste des gens qui veulent créer des problèmes sur Internet et ils ont continué à le faire. Donc, pour moi, c'est lié à l'augmentation de l'utilisation. C'est qu'on utilise plus, donc on va attaquer plus. Et donc, d'une certaine façon, c'est normal, dans le sens que là, il y a de l'argent, il y a des criminels. Et donc, l'argent est sur Internet, donc on va faire les attaques. D'accord. Après, on a différentes informations. sur la taille, la durée, la typologie des attaques et leur évolution. Mais c'est intéressant de voir que, voilà, il y a pas mal, finalement, la majorité, c'est des petites attaques.
Oui, parce qu'il y a deux choses. Il y a des étapes de démonstration. Donc, je parlais d'extorsion. Donc, c'est une petite étape qui va bloquer le site pendant quelques minutes, qui est assez pour bloquer un site. Si c'est une entreprise et ce n'est pas un site, peut-être un bureau quelque part ou peut-être le serveur mail ou quelque chose. Donc, on n'a pas besoin d'un intact absolument énorme. On peut faire beaucoup de dommages avec un intact qui est assez petit. Et après ça, on va recevoir le mail qui dit qu'il faut payer un Bitcoin ou deux Bitcoins selon l'entreprise. Et également, la durée des attaques, en fait, sont extrêmement petites, au final. On pense que les attaques durent longtemps, mais très souvent, les attaques sont assez courtes. Alors, oui, ça dépend, en fait. Il y a des attaques qui sont... Si on veut... Si on peut cibler le bon moment pour une attaque, on n'a pas besoin d'avoir une attaque qui dure des heures et des heures.
Parce que, par exemple, s'il y a une vente flash sur un site qui va durer une heure, on va le bloquer, on va faire juste l'attaque au bon moment. Et après ça, si on veut vraiment faire quelque chose qui peut-être va apparaître dans la presse, on va faire quelque chose pendant des heures et des heures, ou avec des gigaoctets par seconde qui sont très, très élevés. Mais en général, pour que ça crée des problèmes, on n'a pas besoin de faire un attaque qui dure des heures, des heures, des heures. Là, on voit 88% moins d'une heure. Mais si un site ne marche pas pendant une heure et c'est le moment des ventes, Ça crée vraiment des problèmes pour l'entreprise. Très intéressant. Et alors, au-delà de la durée des attaques, on voit aussi que le vecteur des attaques, la variété des vecteurs d'attaques ont beaucoup, beaucoup augmenté aussi, avec des attaques de plus en plus diversifiées au final. Oui, il y a toujours les attaques qui reviennent chaque année parce qu'en fait, les hackers utilisent un peu la même boîte d'outils chaque année.
Donc, on va voir là que les Cinetac qui existent depuis 20 ans, qui sont très, très populaires au niveau de l'autoréseau. Les hackers, ils essaient de trouver des failles dans des logiciels sur Internet pour les détourner, pour créer les armes d'IDOS. Donc, par le passé, on a utilisé le DNS énormément pour ça. Et finalement, on a changé les logiciels de DNS, on a fait des choses pour filtrer le DNS pour qu'en fait, c'est utilisé moins. Là, on voit en fait le Memcache qui est une sorte de base de données qui est devenue assez populaire cette année. Jenkins, notre logiciel, mais d'autres qui sont là depuis longtemps, NTP qui est utilisé pour le temps sur Internet. Tous ces logiciels, tous ces protocoles qui sont sur Internet sont utilisés s'il y a une faille, s'il y a une possibilité de faire ce qu'on appelle des... Cumming to the end, we'll say.
C'est amplification. Donc, amplification, c'est-à-dire qu'un hacker peut avoir peut-être une connexion de 1 gigaoctet par seconde, mais il peut demander à plusieurs serveurs, par exemple, le même cache, d'envoyer des messages à son cible, et ça va augmenter nos mots sur 1 gigaoctet par seconde, pour peut-être avoir 100, 200, 300. Et donc, là, c'est utilisé pour faire des attaques qui sont très, très, très grandes. Mais oui, c'est vrai qu'il faut trouver une solution, si on veut se protéger contre les attaques, qui peut filtrer plusieurs styles d'attaques, parce que les hackers utilisent plusieurs styles, et souvent plusieurs styles au même temps. Donc, c'est pour ça que ça devient plus difficile. Le système d'antidote n'est pas au courant. D'accord. Merci pour ça. Alors, je pense que tu as déjà évoqué les rançons, donc je ne sais pas si on va passer beaucoup de temps sur cette partie-là.
Moi, ce qui m'intéresse peut-être un peu plus, c'est là, on a beaucoup parlé de l'Internet en tant que défense des propriétés des sites Internet, mais il y a aussi une grosse partie qui est le télétravail. Oui. Et il nous amène des nouveaux challenges aussi. Donc, par rapport à ça, qu'est-ce qui a vraiment changé et quels sont les nouveaux challenges en termes de télétravail et de sécurité qu'on a pu voir depuis le début de l'année? Avant mars, souvent dans les entreprises, on avait cette idée qu'on allait dans un bureau pour travailler. Donc, on allait dans le bureau, on avait le réseau dans le bureau et d'une certaine façon, on pensait, on imaginait que le réseau dans le bureau était fiable. Donc, on protégeait ce réseau. Un peu comme un château ancien. avec des murs, des énormes murs qui sont autour de ce réseau, qui protègent les attaques des gens à l'extérieur. Et dès qu'on est à l'intérieur du château, on est protégé.
Donc, on allait au bureau, c'était obligé. Et si on n'est pas au bureau, on utilisait un VPN. Donc, on utilisait Cisco et d'autres services pour... Pour se connecter au réseau. Donc là, ça marche, mais c'est vraiment une technologie un peu à l'ancienne. Et aussi, ce n'était pas quelque chose qui est possible d'utiliser pour tout le monde dans une entreprise. Donc souvent, on donnait ça aux... Dans des gens qui étaient obligés d'être à la maison, obligés de voyager. Donc en mars, on a juste essayé de mettre tout le monde sur Internet. Et ça a créé énormément de problèmes parce que les entreprises avaient cette idée que pour travailler, il fallait aller au bureau. Donc on a dû avoir des systèmes de zéro trust qui existent. Maintenant. D'accord. Effectivement, maintenant, on est finalement, cette notion de périmètre, maintenant, on est vraiment tous en dehors de ce périmètre.
Et ce qui est aussi intéressant, c'est de voir que finalement, il y a beaucoup d'entreprises qui n'étaient pas préparées par rapport à ça et qui n'avaient pas prévu ou qui avaient prévu peut-être plus tard de s'intéresser à ces sujets. Mais ce qu'on voit aussi, c'est que maintenant, beaucoup sont engagés sur les projets d'architecture Zero Trust. Oui. Est-ce que tu peux nous en dire un petit peu plus derrière ce concept de Zero Trust? Qu'est-ce qui se cache derrière, en fait? C'est l'idée qu'en fait, on pense qu'un réseau, c'est juste un réseau, que le réseau n'est pas fiable dans le sens qu'on n'est pas protégé quand on est sur le réseau. Si on est sur le réseau au bureau, c'est la même chose qu'à la maison, c'est la même chose dans un café, c'est la même chose dans un avion. Donc, il faut protéger les applications. Et il faut avoir des connexions cryptées entre le laptop, entre le téléphone et le réseau. Et l'idée de Zero Trust, c'est que c'est mieux de mettre la sécurité des applications, des utilisateurs dans le cloud que dans le réseau.
Donc, on peut se connecter un peu n'importe où dans le monde, sur un réseau, à la maison, au bureau, dans un avion, n'importe où. Et on peut être sûr. On a une connexion qui est sécurisée et on est protégé. Et ça reste vraiment sur l'idée d'identité d'utilisateur et le cryptage des connexions entre le endpoint, le laptop et le cloud. Et après ça, on crée de toute façon un réseau virtuel dans le cloud. Le zero trust, c'est-à-dire qu'on n'a pas de trust, on ne croit pas que le réseau a des outils spéciaux, c'est juste un réseau. D'accord, merci beaucoup. Alors, on arrive au terme des 20 minutes de présentation. Peut-être partager un dernier mot sur Cloudflare.
Et sur le réseau, c'est peut-être le slide suivant, John, qui nous donne un aperçu de ce que propose Cloudflare, finalement, par rapport à tous les sujets qu'on a mentionnés et partagés. En clôture finalement de cette discussion. Oui, absolument. Comme je disais avant, Cloudflare est présent dans 200 villes dans le monde, un peu partout dans le monde, 100 pays. On a un réseau de 42 teraoctets par seconde, donc on peut connecter un peu n'importe où et n'importe quoi à notre réseau et on peut protéger. les sites d'IDOS de n'importe quelle taille, mais aussi on a créé un logiciel qui fait la sécurité à la performance en même temps. Donc on donne à nos utilisateurs la possibilité d'avoir les applications, des sites web, des applications internes qui sont protégées et qui marchent très très vite n'importe où dans le monde.
Cette idée, c'est qu'en fait, on peut se connecter à Cloudflare, on peut être sûr qu'on est crypté, c'est vite, on est protégé un peu d'un pour tout. Et en même temps, vu qu'on a un énorme nombre de clients qui utilisent nos services, on a un sort de système de protection ensemble. C'est-à-dire que si on voit une attaque contre un de nos clients, on peut utiliser l'information pour protéger tout le reste du monde. Donc, ça crée un système qui apprend tous les jours et qui fait... qu'en fait, on est toujours, presque toujours avant, on a l'information sur les attaques avant que ça touche énormément de monde. Et surtout, on voit souvent que les hackers testent les attaques sur des sites web qui sont assez petits. Et même, à Clavlet, 26 millions de sites qu'ils utilisent. Donc, normalement, on va avoir l'information sur les attaques bien avant qu'elles soient utilisées sur d'autres sites.
Donc, le réseau, l'idée du réseau, c'est qu'il y a un seul réseau, un seul logiciel qui travaille, qui marche dans ce réseau, et on peut utiliser... Tout partout dans le monde et aussi on peut créer nos propres logiciels si on a un peu de code qu'on veut mettre dans le réseau on peut customiser l'offre de Cloudflare et ça c'est le Cloudflare Global Cloud Platform Merci beaucoup, John. C'était un vrai plaisir de partager avec toi ton expérience et les tendances qu'on a pu voir depuis le début de l'année. Donc maintenant, ce que je vous propose, c'est qu'on bascule en live et qu'on va répondre à vos questions. Et merci beaucoup pour votre participation à cette présentation. Merci.